Bir neçə il əvvəl ödəniş sənayesində AI dedikdə ilk növbədə fraud detection yada düşürdü: model tranzaksiyaları analiz edir və potensial dələduzluq hallarının aşkarlanmasına kömək edirdi.
Bu gün AI texnoloji stekin daha dərin qatlarındadır: risk scoring-də iştirak edir, security telemetry-ni analiz edir, zəiflikləri prioritetləşdirir, kod generasiya edir və bəzi ssenarilərdə API vasitəsilə özü əməliyyat həyata keçirir.
AI sadəcə məktub üçün mətn təklif edirsə, səhvin nəticəsi adətən həmin məktubla məhdudlaşır. Amma model ödəniş qərarına, production koduna və ya kritik sistemdə əməliyyata təsir edirsə, “nə qədər yaxşı cavab verir?” sualı dəyişir: “Biz ona nə etməyə icazə vermişik və bunun məsuliyyəti kimdədir?”
Seriyamızın ilk məqaləsində — “PCI DSS və Swift CSP: fərqli ekosistemlər, ortaq təhlükəsizlik DNT-si” — fərqli security framework-lərin eyni fundamental prinsiplərə söykəndiyindən danışmışdıq. AI ilə də oxşardır: texnologiya yenidir, suallar isə təəccüblü dərəcədə tanışdır.
PCI SSC: AI PCI DSS-i ləğv etmir
2026-cı ilin sentyabrında PCI Security Standards Council ödəniş mühitində AI təhlükəsizliyinə həsr olunmuş “Security Considerations for AI Systems” adlı Information Supplement dərc etdi.
Vacib məqam: bu sənəd yeni məcburi PCI DSS requirements yaratmır. Bu, guidance-dır.
Əgər AI sistemi account data-ya çıxış əldə edir, CDE-yə daxildir və ya onun təhlükəsizliyinə təsir göstərə bilirsə, onu tətbiq olunan PCI scope və tələblər çərçivəsində digər texnologiyalar kimi qiymətləndirmək lazımdır.
Buna görə “PCI DSS-in hansı tələbində AI yazılıb?” sualı həmişə düzgün başlanğıc deyil. Əvvəlcə arxitekturanı, məlumatları, funksiyanı və CDE-yə təsiri anlamaq, sonra tətbiq olunan controls-u müəyyənləşdirmək lazımdır.
AI yalnız chatbot deyil
AI haqqında danışanda mövzu tez corporate assistant-a gəlib çıxır: əməkdaş sual verir, model cavablandırır və security müzakirəsi PAN-ı prompt-a yazmağın mümkün olub-olmaması ilə bitir.
Halbuki bu, yeganə ssenari deyil.
AI tranzaksiyanın fraud ehtimalını qiymətləndirə, risk score yarada, security events-i analiz edə, remediation tədbirləri təklif edə, payment application üçün kod generasiya edə və ya mövcud kodda zəiflik axtara bilər.
Agentic AI isə ayrıca credentials əldə edib digər sistemlərlə qarşılıqlı əlaqəyə girə bilər — yəni yalnız insana əməliyyat tövsiyə etmir, müəyyən hallarda onu özü də həyata keçirə bilir.
Buna görə AI təhlükəsizliyini yalnız “həssas məlumatları ChatGPT-yə göndərməyin” prinsipi ilə məhdudlaşdırmaq artıq kifayət deyil.
Məlumat yalnız birinci qatdır
Model hansı məlumatları əldə edir? Training, fine-tuning, RAG knowledge base, prompts və ya outputs daxilində PAN ola bilərmi? Məlumat harada saxlanılır, ona kim çıxış əldə edir və xarici provider-ə ötürülürmü? Retention siyasəti necədir?
Amma yetkin AI assessment bununla bitməməlidir.
Model haradan gəlib? Təchizatçı kimdir? Versiya necə idarə olunur? Hansı data üzərində öyrədilib və ya fine-tune edilib? Ətrafında hansı xarici komponentlər işləyir?
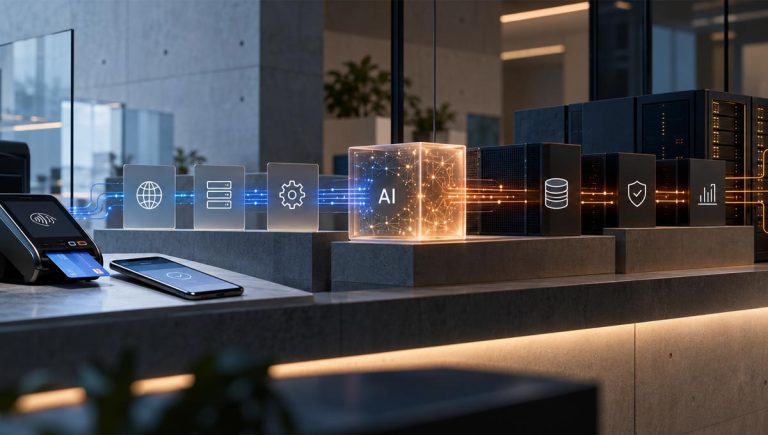
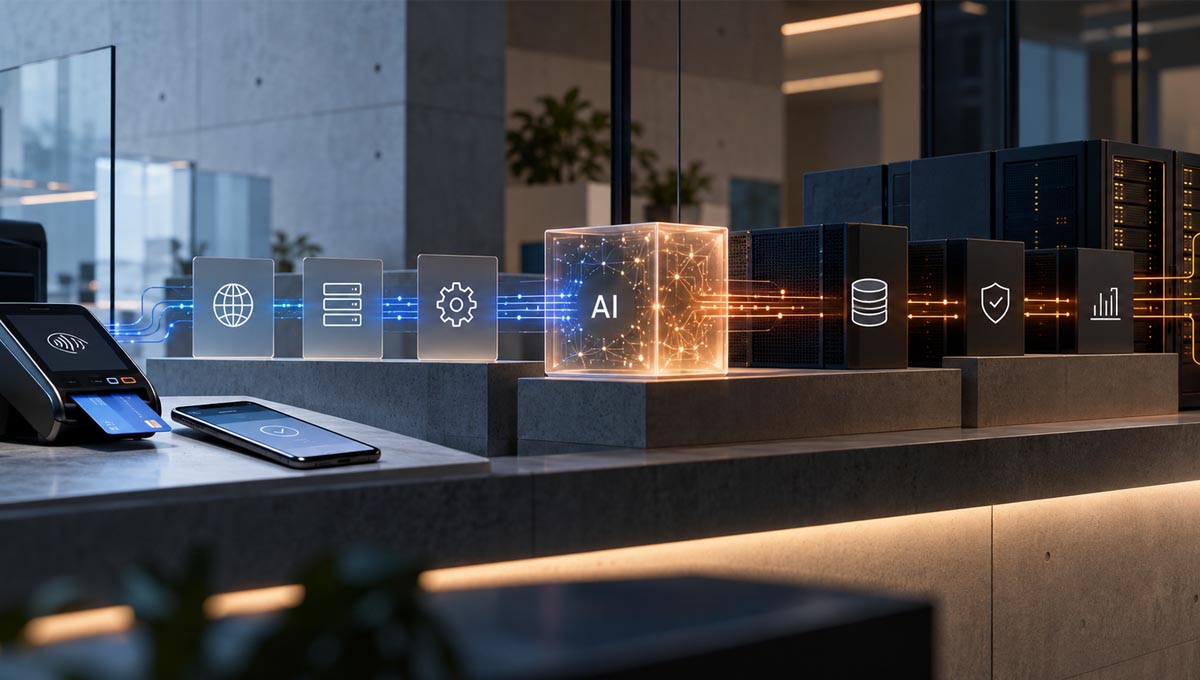
Müasir AI sistemi nadir hallarda yalnız “model”dən ibarət olur: onun yanında inference service, vector database, RAG, API, plugins və downstream systems ola bilər.
Başqa sözlə, AI-nin də öz supply chain-i və trust boundaries-i var. Əgər arxitektura sxemi üzərində sadəcə “AI” yazılmış düzbucaqlı ilə bitirsə, bu, böyük ehtimalla analizin sonu deyil, başlanğıcıdır.
AI qərar verməyə başlayanda
Ən maraqlı sərhəd AI məsləhətçi olmaqdan çıxanda yaranır.
Məsələn, sistem security telemetry-ni analiz edib yüksək hücum ehtimalında endpoint-i avtomatik izolə edir. Yaxud model şübhəli tranzaksiya üzrə qərara kömək edir. Və ya agent privileged API vasitəsilə əməliyyat icra edir.
Belə ssenarilər əsaslandırılmış ola bilər: avtomatik fail-secure action bəzən insandan daha sürətli reaksiya verməyə imkan yaradır.
Amma autonomy artdıqca səhvin qiyməti də artır.
Hesabatdakı false positive xoşagəlməz haldır. Kritik sistemi avtomatik bloklayan və ya real əməliyyata təsir edən false positive ise artıq arxitektura riskidir.
Buna görə əvvəlcədən müəyyən edilməlidir: AI nəyi müstəqil edir, harada human approval tələb olunur, hansı limitlər var, əməliyyatı geri qaytarmaq və sistemi sürətlə dayandırmaq mümkündürmü?
“AI belə qərar verdi” ilk ciddi insidentə qədər kifayət qədər rahat izahatdır. Ondan sonra isə adətən yenə də arxitekturaya, access rights-a və qərar qaydalarına cavabdeh olan insanı tapmaq lazım gəlir.
Least privilege artıq yalnız insanlar üçün deyil
Agentic AI bizi klassik least privilege prinsipinə çox rahat şəkildə geri qaytarır.
Əgər AI-yə API, database və ya infrastruktura giriş lazımdırsa, ona “belə daha tez qurulur” prinsipi ilə universal service account və geniş səlahiyyətlər vermək lazım deyil.
Credentials identifikasiya olunan, konkret use case ilə məhdud və mümkün olduqda tez ləğv edilə bilən olmalıdır. AI-nin fəaliyyəti istifadəçi və digər servislərin əməliyyatlarından ayrıca izlənməlidir.
Yəni assessor privileged account-a hansı sualları verirsə, AI-agent üçün də eyni suallar keçərlidir: nəyi görə bilir, nəyi dəyişə bilir, hansı əmrləri icra edə bilər və səlahiyyətləri harada bitir?
Yeni texnologiya həddindən artıq səlahiyyətləri daha təhlükəsiz etmir. Bəzən sadəcə onlardan daha sürətli istifadə etməyə imkan verir.
Modelin özünə etibar etmək olarmı?
AI sistemlərinin davranışı nondeterministic ola bilər. Model update olunduqda, training data dəyişdikdə, fine-tuning aparıldıqda və ya yeni kontekst əlavə edildikdə davranış da dəyişə bilər.
Buna görə validation yalnız production deployment-dan əvvəl deyil, bütün lifecycle ərzində aparılmalıdır.
Modelin gözlənilən sərhədlərdə işləyib-işləmədiyini, model drift yaranıb-yaranmadığını və update-dən sonra davranışın dəyişib-dəyişmədiyini anlamaq lazımdır.
Buraya data poisoning və prompt injection da daxildir.
Terminlər yenidir, məntiq isə köhnədir: sistem xaricdən məlumat qəbul edir və həmin məlumat əsasında məntiq icra edirsə, input-a avtomatik etibar etmək olmaz.
Sadəcə indi səhv və ya zərərli input sistemi yalnız qəribə mətn verməyə deyil, tamamilə real əməliyyat həyata keçirməyə də sövq edə bilər.
Bəs AI kod yazırsa?
AI-assisted development-i artıq gələcəyin mövzusu adlandırmaq çətindir.
Amma “kod işləyir” və “kod təhlükəsizdir” hələ də sinonim deyil.
Model köhnəlmiş library, zəif authentication logic, secrets ilə təhlükəli iş və ya funksional olsa da security defect daşıyan həll təklif edə bilər.
Buna görə AI-generated code secure SDLC-dən immunitet qazanmır. Code review, security testing, vulnerability identification, change management və approval qüvvədə qalır.
AI developer-in işini sürətləndirə bilər. Amma control nöqtələrindən yan keçməyi sürətləndirməməlidir.
Bəs assessor nə görəcək?
Assessment baxımından AI-nin əsas maraqlı tərəfi onun çox sürətlə ayrıca alətdən real arxitekturanın bir hissəsinə çevrilməsidir.
Buna görə “AI istifadə edirsinizmi?” sualı təkbaşına çox şey demir.
Daha vacib suallar bunlardır:
- Hansı AI sistemləri mövcuddur və hansı funksiyaları yerinə yetirir?
- Hansı məlumatları əldə edir və həmin məlumatlar haradan keçir?
- Hansı modellər, providers və xarici komponentlər prosesdə iştirak edir?
- Sistem CDE-yə və ya security controls-a təsir göstərə bilrmi?
- Hansı credentials və privileges mövcuddur?
- Hansı əməliyyatları müstəqil icra edir, hansıları approval tələb edir?
- Fəaliyyət necə loglanır və validation necə aparılır?
- Və nəhayət, AI gözlənildiyi kimi davranmadıqda onu necə tez məhdudlaşdırmaq və ya tam dayandırmaq olar?
Məhz bu sualların cavabı real risk profile-ı müəyyən edir. Arxitektura sxemində AI hərflərinin olması yox.
Q.V. üçün— bu mövzu artıq sırf nəzəri deyil. AI payment və security architecture-a daxil olduqca assessor klassik network və application flows-la yanaşı modelin, məlumatların, xarici AI services-in və autonomous actions-un trust model-də rolunu da başa düşməlidir.
Texnologiya yenidir. Məsuliyyət — yox.
AI ödəniş sənayesini ciddi dəyişə bilər: fraud hallarını daha tez aşkarlaya, riskləri analiz edə, developer-lərə kömək edə və əməliyyatları avtomatlaşdıra bilər.
AI kritik infrastruktura nə qədər dərindən daxil olursa, ona eksperimental oyuncaq kimi yanaşmağın mənası bir o qədər azalır.
Bir nöqtədən sonra o, sadəcə sistemin daha bir komponentinə çevrilir — çox ağıllı, çox sürətli və hər zaman tam proqnozlaşdırıla bilməyən bir komponentə.
Və yenə köhnə suallara qayıdırıq: hansı məlumatları görür, hansı səlahiyyətlərə malikdir, fəaliyyətinə kim nəzarət edir, düzgün işlədiyi necə yoxlanılır və sonda məsuliyyəti kim daşıyır?
AI ödəniş mühitinin necə işlədiyini dəyişə bilər.
Amma onun təhlükəsizliyinə görə məsuliyyəti hələlik öz üzərinə götürməyib.
Məqalənin müəllifi
Kamran Nağıyev
PCI DSS QSA | Swift CSP Assessor
Q.V. LLC
qvisoft.com