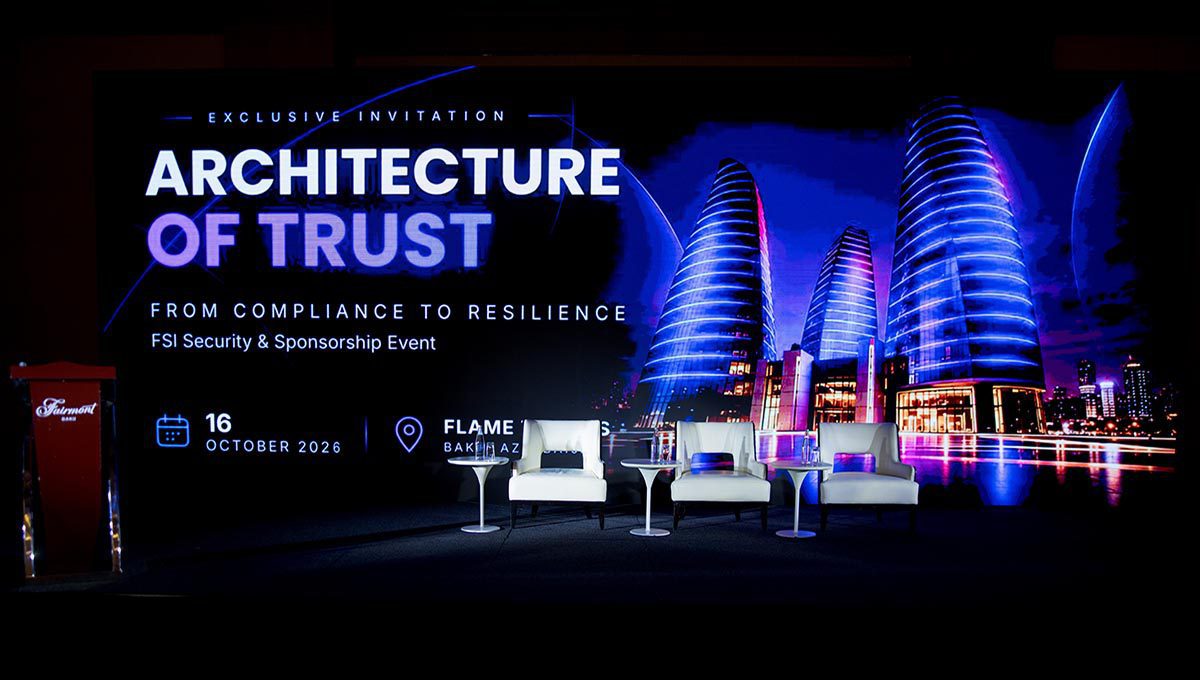
Oktyabrın 16-da “Fairmont Baku” otelində “ABRIS” və “Softprom” distribütorlarının, eləcə də “Crowdstrike” şirkətinin dəstəyi ilə “CyberEden” tərəfindən təşkil olunan maliyyə sektorunun kibergəslik forumu – “Architecture of Trust” baş tutub. “From Compliance to Resilience” şüarı altında keçirilən tədbir bankların, sığorta şirkətlərinin, bank olmayan kredit təşkilatlarının, investisiya və prosessinq şirkətlərinin, elektron pul operatorlarının və ödəniş təşkilatlarının nümayəndələrini bir araya gətirib.
Forumun əsas sualı maliyyə təşkilatlarının real kiberhücumlara qarşı durmağa nə dərəcədə hazır olması ilə bağlı idi. Təşkilatçıların vurğuladığı kimi, bu gün sadəcə normativ tələblərə uyğun olmaq və yoxlamalardan uğurla keçmək kifayət deyil. Tətbiq edilən müdafiə mexanizmlərinin real təhlükə şəraitində həqiqətən işlədiyinə, insidentlərin aşkarlanması və onlara reaksiya verilməsinin isə tənqidi dərəcədə çox vaxt aparmadığına əmin olmaq lazımdır.
Forumun proqramında “CyberEden”in ekspertləri, “Premium Bank”ın informasiya təhlükəsizliyi üzrə direktoru (CISO) Metin Kelanterli, həmçinin beynəlxalq texnoloji şirkətlər olan “Check Point”, “CrowdStrike” və “Forcepoint”in nümayəndələri çıxış ediblər. İştirakçılar süni intellektin kiberhücum metodlarını və müdafiə yanaşmalarını necə dəyişdiyini, ənənəvi təhlükəsizlik alətlərinin nə üçün yetərsiz olduğunu və maliyyə təşkilatlarının öz kiberdavamlılığını hansı üsullarla artıra biləcəyini müzakirə ediblər.
Etibar arxitekturası: audiddən fasiləsiz müdafiəyə qədər
Forumu açan “CyberEden”in kommersiya direktoru Amid Rəhimov bir-biri ilə əlaqəli dörd səviyyədən ibarət “etibar arxitekturası” modelini təqdim edib. Onun əsasını kibertəhlükəsizliyin idarə edilməsi və normativ tələblərə əməl olunması, o cümlədən informasiya təhlükəsizliyi auditi və idarəetmə prosesləri, risklər və tələblərə uyğunluq (GRC) təşkil edir. Növbəti səviyyə tətbiq edilmiş nəzarət mexanizmləridir. Üçüncüsü – sınaqdan keçirilmiş müdafiə, o cümlədən penetrasiya testi (penetration testing) və tətbiqi proqram təminatının təhlükəsizliyidir. Modeli operativ təhlükəsizlik monitorinqi mərkəzinin (SOC) köməyi ilə sutka ərzində həyata keçirilən monitorinq və insidentlərə reaksiya başa çatdırır.
Amid Rəhimovun sözlərinə görə, maliyyə təşkilatları eyni anda bir neçə təzyiq faktoru ilə üzləşirlər. Tənzimləyici tələblər müntəzəm yoxlamalar və müəyyən edilmiş normçalara əməl olunmasına nəzarət nəzərdə tutur. Bununla belə, hücum səthi rəqəmsal kanalların, API vasitəsilə inteqrasiyaların, kənar xidmətlərdən istifadənin və uzaqdan girişin inkişafı ilə genişlənir. Müştərilərin etibarı isə hətta tək bir insident səbəbindən ciddi şəkildə sarsıla bilən ayrı bir faktor olaraq qalır.
Məruzəçi vurğulayıb ki, hər bir müdafiə səviyyəsi əvvəlkinə əsaslanmalıdır. Audit və sənədləşmə təhlükəsizliyin idarə edilməsi üçün əsas yaradır, lakin özlüyündə təhlükəsizliyə zəmanət vermir. Tədbirlərin effektivliyi sınaqlarla təsdiqlənməlidir, təhlükələrin aşkar edilməsi və onlara reaksiya isə fasiləsiz həyata keçirilməlidir.
Audit idarəetmə aləti kimi, formalizm deyil
“CyberEden”in baş məsləhətçisi Humay Poladzadə informasiya təhlükəsizliyi auditini təşkilatın yetkinliyinin artırılması üzrə praktiki alətə necə çevirmək barədə danışıb. Onun sözlərinə görə, audit hesabatı yoxlamadan sonra sadəcə arxivə qoyulan sənəd olaraq qalmamalıdır. Onun vəzifəsi risklərin obyektiv mənzərəsini vermək, ISO/IEC 27001 və Azərbaycan Mərkəzi Bankının tələblərinin yerinə yetirilmə dərəcəsini göstərmək, həmçinin müdafiənin daha da təkmilləşdirilməsi istiqamətlərini müəyyən etməkdir.
Tamhüquqlu hesabat tələblərə ümumi uyğunluq səviyyəsinin qiymətləndirilməsini və məsul şəxslər ilə icra müddətləri göstərilməklə təkmilləşdirmə planını ehtiva etməlidir. Normativ bazadakı dəyişiklikləri nəzərə alaraq siyasət və prosedurları müntəzəm olaraq yeniləmək, rolları və məsuliyyəti təsbit etmək, eləcə də əsas effektivlik göstəricilərindən (KPI) istifadə etmək az əhəmiyyət kəsb etmir. Belə bir yanaşma formal sənədləri işlək kibertəhlükəsizliyin idarə edilməsi sisteminə çevirməyə imkan verir.
Pentest və SOC: aşkarlama ilə reaksiya arasındakı vaxtın qısaldılması
“CyberEden”in baş təhlükəsizlik memarı Vüsal Qasımov qorunmanın praktiki yoxlanılmasına və insidentlərə operativ reaksiyanın təşkilinə diqqət yetirib.
O qeyd edib ki, penetrasiya testi sadəcə aşkar edilmiş zəifliklərin siyahısı ilə deyil, onların aradan qaldırılması üzrə konkret fəaliyyət planı ilə başa çatmalıdır. Nəticələr biznesə təsiri baxımından qiymətləndirilməlidir, kritik risklər yekun hesabatın hazırlanmasını gözləmədən dərhal bildirilməlidir və zəifliklər aradan qaldırıldıqdan sonra təkrar yoxlama aparılmalıdır.
“CyberEden” penetrasiya testinin bir neçə formatını təklif edir: illik abunə əsasında (Pentest as a Service), hər bir məhsul buraxılışı və ya yeniləmədən əvvəl, birdəfəlik layihə çərçivəsində, həmçinin “Bug Bounty” proqramı ilə birlikdə.
Vüsal Qasımov reaksiya sürətinə xüsusi diqqət ayırıb. Misal olaraq o, “Red Team” komandasının yoxlama çərçivəsində hücumu başa çatdırdığı, lakin sifarişçinin mütəxəssislərinin insidenti yalnız bir neçə saat sonra aşkar edib qeydiyyata aldığı vəziyyəti göstərib. Bu müddət ərzində siqnal xəbərdarlıq növbəsindən, əllə ilkin emaldan və çoxmərhələli eskalasiyadan keçir. Lakin real hücumçu bu prosedurların başa çatmasını gözləməyəcək.
Bu problemin həlli üçün “CyberEden” öz deterministik mexanizminə və proseslərin orkestrləşdirilməsinə əsaslanan yeni nəsil SOC işləyib hazırlayıb. Xəbərdarlıq daxil olduqda sistem onu qiymətləndirir və hədəf mühitdə müvafiq zəifliyin mövcud olub-olmadığını müstəqil şəkildə yoxlayır, bundan sonra lazımi cavab tədbirlərini işə salır. Şirkətin bəyanatına görə, bu, insidentlərin aşkarlanması, reaksiya, araşdırma və nəticələrin aradan qaldırılması vaxtını dəfələrlə azaltmağa imkan verir. Sifarişçilər, həmçinin penetrasiya testinin statusunu və insidentləri real vaxt rejimində şəxsi idarəetmə panelində izləyə bilərlər.
Çıxış çərçivəsində ekspert öz SOC-unun saxlanılmasını kənar xidmət təminatçısının cəlb edilməsi ilə müqayisə edib. MITRE məlumatlarına əsasən onun gətirdiyi hesablamalara görə, fasiləsiz işləyən bir sutkalıq analitik iş yerini təmin etmək üçün beş ştat işçisi tələb olunur. Yalnız daxili komandanın əmək haqqı xərcləri L1 səviyyəsi üçün ayda təxminən 7500 manat, L1+L2 üçün 13 000 manat və mühəndis heyəti olduqda 17 500 manatdan çox təşkil edir. Bu məbləğlərə vergilər, infrastruktur və lisenziyalar daxil deyil.
Outsorsinq modeli, “CyberEden” nümayəndəsinin sözlərinə görə, işin ilk günündən tammiqyaslı monitorinqi təmin edərək, bir müqavilə çərçivəsində komanda, alətlər və sazlanmış proseslər əldə etməyə imkan verir.
“Premium Bank”ın təcrübəsi: auditin praktiki tətbiqi
“Premium Bank”ın informasiya təhlükəsizliyi direktoru Metin Kalanterli bankın kibertəhlükəsizlik sahəsində təcrübəsini bölüşüb. “Premium Bank” informasiya təhlükəsizliyi auditi istiqamətində “CyberEden”in müştərilərindən biridir.
Digər layihələr arasında şirkət “Azərbaycan Sənaye Bankı”, “Bank Avrasiya”, “Azərpoçt” və “International BOKT” ilə əməkdaşlığı qeyd edib. “CyberEden”in məlumatına görə, bu layihələr üzrə hesabatlar Azərbaycan Mərkəzi Bankı tərəfindən qəbul edilib.
Check Point: süni intellekt əsrində müdafiə
“Check Point”in təhlükəsizlik həllərinin işlənməsi üzrə meneceri Fatih Ergül süni intellektin kiberhücumların sürətinə və xarakterinə təsirini nəzərdən keçirib. O, süni intellekti müasirliyin ən sürətli texnoloji dəyişikliyi adlandırıb və zəifliyin aşkar edilməsi ilə onun aktiv istismarı arasındakı vaxtın qısaldılmasına diqqət çəkib.
“Cyberint” tədqiqatına istinad edən məruzəçi qeyd edib ki, 2025-ci ildə bu dövr doqquz həftədən 60 dəqiqədən az müddətə qədər azalıb. Əvvəllər əsasən yüksək ixtisaslı hücumçu qrupları üçün əlçatan olan imkanlar artıq hücum edənlərin daha geniş dairəsi tərəfindən istifadə oluna bilər. Eyni zamanda, süni intellekti lazımi müdafiə tədbirləri olmadan tələsik tətbiq edən təşkilatlar öz hücum səthini genişləndirmək riski ilə üzləşirlər.
Bu şəraitdə “Check Point” təhlükəsizlik yanaşmalarına yenidən baxmağı təklif edir: mövcud müdafiə mexanizmlərini təkrar qiymətləndirmək, süni intellektin təhlükəsiz tətbiqini təmin etmək və müdafiə imkanlarını gücləndirmək üçün süni intellektin özündən istifadə etmək.
Şirkətin yanaşması dörd istiqaməti əhatə edir: hibrid şəbəkə mühitlərinin təhlükəsizliyi (Hybrid Mesh), əməkdaşların iş mühitinin qorunması, kiberrisklərin və zəifliklərin idarə edilməsi (Exposure Management), həmçinin süni intellekt sistemlərinin özlərinin təhlükəsizliyinin təmin edilməsi.
Əsas prinsip hücumlar zərər vurmazdan əvvəl onların qarşısının alınmasıdır. Fatih Ergülün sözlərinə görə, hücumlar maşın sürəti ilə baş verdiyindən, müdafiəçilərin reaksiya vermək üçün vaxtı getdikcə azalır.
CrowdStrike: bir çox pərakəndə həllər əvəzinə vahid platforma
“CrowdStrike”ın MDB üzrə regional sistem mühəndisi Orxan Həbibzadə qeyd edib ki, sifarişçilər daha az xərclə daha çox imkanlar əldə etməyə çalışırlar, halbuki təhlükələr mürəkkəbləşir, xərclər artır və təhlükəsizlik infrastrukturu çox vaxt bir çox ayrı-ayrı məhsul və agentlərdən ibarət olur.
Məruzəçi ənənəvi yanaşmaların məhdudiyyətlərinə diqqət çəkib: imzalara əsaslanan köhnəlmiş həllər, pərakəndə məhsullardan yığılmış platformalar, həmçinin bir əməliyyat sistemi və ya bulud infrastrukturu təminatçısından asılılıq.
Alternativ olaraq “CrowdStrike” məlumatlar ətrafında qurulan, tək agentdən və tək idarəetmə konsolundan istifadə edən vahid “AI-native” platforma təklif edir. Yanaşmasının effektivliyini təsdiqləmək üçün şirkət MITRE ATT&CK qiymətləndirmələrinin nəticələrini və son nöqtələrin qorunması üzrə “Gartner” kvadrantındakı lider mövqelərini gətirib.
Forcepoint: süni intellekt hədəfə çevrilən məlumatlarla işləyir
“Forcepoint”in nümayəndəsi Kamal Artıkarslan çıxışını korporativ mühitdə süni intellekt alətlərindən və muxtar süni intellekt agentlərindən istifadə edərkən məlumat sızması risklərinə həsr edib.
Onun sözlərinə görə, süni intellekt təxminən üç il yarıma bir milyard istifadəçi həddinə çatıb, smartfonlar üçün isə bunun 16 il, internet üçün isə 23-36 il tələb olundu. Texnologiyanın bu cür sürətli yayılması təşkilatların informasiya təhlükəsizliyi üçün yeni risklər yaradır.
Misal olaraq məruzəçi “Copilot”un köməyi ilə rüblük hesabat hazırlayan maliyyə analitikinin iş gününü nəzərdən keçirib. Süni intellekt agenti sənədə analitikin girişi olmayan birləşmə və alınmalar (M&A) haqqında məlumatlar əlavə edir. Sonra əməkdaş qaralamanı şəxsi “ChatGPT” hesabında redaktə edir və onu “Slack” və elektron poçt vasitəsilə göndərir. Bu zaman daxili siyasətlərin formal pozulması baş verməyə bilər, lakin məxfi informasiya artıq təşkilatın hüdudlarını tərk edib.
Kamal Artıkarslan vurğulayıb ki, belə vəziyyətlər ilk növbədə qeyri-kafi şəffaflıq və nəzarətlə bağlıdır. Problemin həlli üçün təlim tədbirləri və ya qadağaların özü kifayət deyil.
“Forcepoint” “Know — Adapt — Protect” (“Aşkər et – Uyğunlaş – Qoru”) yanaşmasını təklif edir. O, süni intellektin məlumatlarla qarşılıqlı əlaqədə olduğu bütün nöqtələrin aşkar edilməsini, agentlərin səlahiyyətlərinin minimum zəruri səviyyə ilə məhdudlaşdırılmasını və hər bir qarşılıqlı əlaqənin məhz onun icra olunması anında nəzarətdə saxlanılmasını nəzərdə tutur.
Məruzəçi ayrıcalıqda “Shadow AI” – süni intellekt alətlərinin icazəsiz istifadəsi probleminə və “AI Agent Gateway”in tətbiqinə toxunub. Belə şlüz süni intellekt agenti ilə korporativ tətbiqlər arasında yerləşir və real vaxt rejimində agentin hərəkətlərinə icazə verməyə və ya onları bloklamağa, yaxud əlavə razılaşdırmaya yönəltməyə imkan verir.
Uyğunluq tələblərindən dayanıqlılığa
Yanaşmalardakı və həllərdəki fərqlərə baxmayaraq, “Architecture of Trust” iştirakçıları ümumi nəticəyə gəliblər: normativ tələblərə uyğunluq kibertəhlükəsizlik sisteminin qurulmasının yalnız ilkin mərhələsidir, son məqsəd isə hücumlara qarşı real dayanıqlıqdan ibarətdir.
Audit tələblərin yerinə yetirilməsini qiymətləndirməyə kömək edir, lakin yalnız real təhlükələrə yaxın şəraitdə yoxlama müdafiə mexanizmlərinin nə dərəcədə effektiv olduğunu başa düşməyə imkan verir. Süni intellekt eyni zamanda hücumları sürətləndirir və yeni məlumat sızması kanalları yaradır, buna görə də onun istifadəsinə nəzarət məhz məlumatlarla qarşılıqlı əlaqə anında həyata keçirilməlidir. Eyni zamanda, pərakəndə alətlər sayının azaldılması, vahid platformalara keçid və məsuliyyətin dəqiq bölüşdürülməsi müdafiənin effektivliyinin artırılması üzrə vacib şərtlərə çevrilir.
Forumu yekunlaşdıran “CyberEden” maliyyə təşkilatlarına kibertəhlükəsizlik nəzarət mexanizmlərinin tətbiqi üzrə pulsuz məsləhətlər təklif edib. Şirkət üçmərhələli yanaşma təqdim edib: məsləhət, informasiya təhlükəsizliyi auditi və penetrasiya testi vasitəsilə cari vəziyyətin qiymətləndirilməsi, bundan sonra yol xəritəsinin işlənib hazırlanması və onun GRC və sutkalıq SOC-un dəstəyi ilə həyata keçirilməsi.
“Architecture of Trust” forumunun əsas nəticəsi ondan ibarətdir ki, maliyyə sektorunun kibertəhlükəsizliyi yalnız zəruri sənədlərin mövcudluğu və normativ tələblərin yerinə yetirilməsi ilə deyil, həm də təşkilatın hücumu vaxtında aşkar etmək, onun nəticələrini məhdudlaşdırmaq və real təhlükə şəraitində işini davam etdirmək qabiliyyəti ilə qiymətləndirilməlidir.